Ce qu’il faut retenir : la version WordPress 7.1.3 corrige sept vulnérabilités critiques, incluant des injections SQL et des failles XSS, tout en résolvant un bogue bloquant le téléversement d’images lié à l’extension PHP DOM. L’application immédiate de cette mise à jour est impérative pour garantir l’intégrité de vos données et la continuité de vos flux de travail. Un correctif majeur après 134 jours d’exposition.
La version WordPress 7.1.3 déploie des correctifs critiques pour neutraliser sept vulnérabilités majeures, incluant des injections SQL et des failles XSS stockées. Ce déploiement corrige également un bogue paralysant le téléversement des médias sur certains serveurs.
Découvrez l’analyse technique de ces risques et le protocole rigoureux pour sécuriser votre infrastructure CMS immédiatement.
- WordPress 7.1.3 : analyse des correctifs de sécurité critiques
- Dysfonctionnement des médias : le bogue critique des téléversements d’images
- Protocole de déploiement : sécuriser l’infrastructure CMS sans risque
- Gouvernance et maintenance : renforcer la résilience post-installation
WordPress 7.1.3 : analyse des correctifs de sécurité critiques
La version 7.1.3 de WordPress corrige sept failles majeures, dont des injections SQL et XSS stockées, ainsi qu’un bogue bloquant le téléversement d’images sur certains serveurs. Cette maintenance logicielle renforce l’étanchéité du CMS.
En fait, la nature technique de ces failles démontre une vulnérabilité accrue des vecteurs d’entrée classiques de l’administration.
Typologie des sept vulnérabilités logicielles détectées
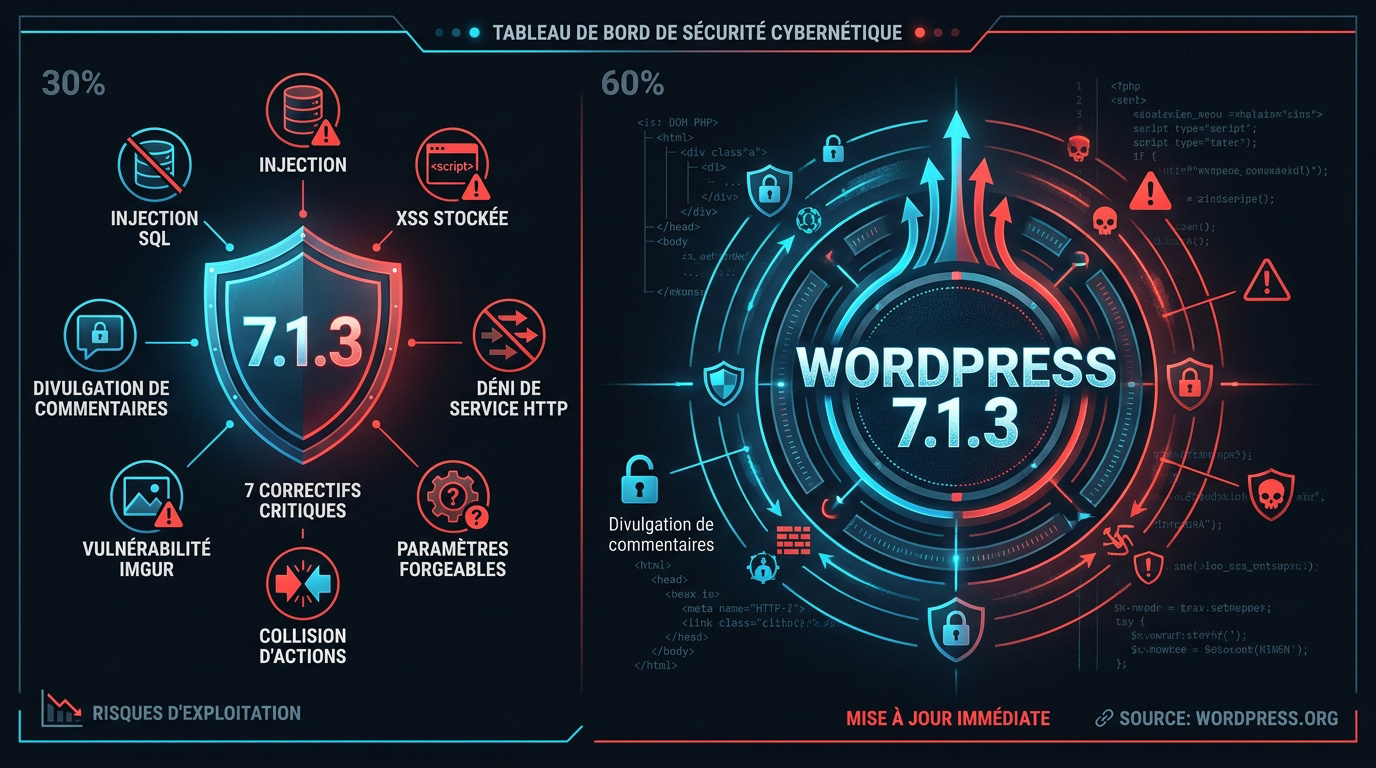
Les correctifs ciblent une XSS stockée dans l’administration des commentaires. Ils traitent aussi une injection SQL de second ordre détectée lors de l’exportation WXR. Ces failles compromettaient l’intégrité des données.
Le système corrige des paramètres forgeables impactant le hook spécifique status type. Les collisions de noms d’action sont désormais neutralisées. Les vulnérabilités liées aux intégrations Imgur ont également été résolues.
Les développeurs ont bloqué la divulgation de commentaires sur des publications privées. Voici les points clés :
- XSS stockée
- Injection SQL
- DoS HTTP
- Collision d’actions
- Faille Imgur
Vous pouvez consulter les détails sur la page officielle : WordPress 7.1.3 maintenance and security release. Ces mises à jour sont indispensables.
Pourtant, au-delà des failles logicielles, la question de la mesure du danger reste entière pour les administrateurs de serveurs.
Risques d’exploitation et absence de scores CVSS
L’annonce officielle ne fournit aucune donnée sur la gravité CVSS. Malgré ce manque de métriques, la recommandation de mise à jour immédiate reste impérative pour votre sécurité. N’attendez pas une évaluation chiffrée pour agir.
Le risque est réel pour les sites sans protection périmétrique adéquate. Nous vous conseillons de réaliser un audit sécurité informatique pour évaluer votre exposition réelle face à ces menaces spécifiques.
L’absence de score n’indique pas une absence de danger. L’exploitation active est toujours une possibilité technique que vous ne devez pas négliger aujourd’hui.
L’absence de score CVSS officiel ne doit en aucun cas ralentir votre processus de déploiement des correctifs.
Dysfonctionnement des médias : le bogue critique des téléversements d’images
Mais au-delà de la sécurité pure, cette version 7.1.3 résout un problème fonctionnel majeur qui paralysait la gestion des contenus visuels.
Défaillance technique liée à l’extension PHP DOM
L’erreur fatale provenait de l’appel direct aux classes DOMDocument et DOMXPath. Le noyau WordPress sollicitait ces fonctions sans vérification préalable. Cette absence de contrôle logiciel provoquait un arrêt brutal du script.
L’impact opérationnel s’avérait immédiat et total. Tout téléversement de média devenait impossible pour les utilisateurs. Ce blocage entravait sévèrement le flux de travail sur les environnements serveur dont la configuration était incomplète.
| Composant | Problème | Conséquence |
|---|---|---|
| Extension PHP DOM | Absence du module | Erreur fatale système |
| Classes DOMXPath | Appel non vérifié | Échec du traitement |
| Téléversement média | Interruption du script | Blocage des contenus |
Une expertise en conseil informatique permet d’optimiser vos serveurs. Ces réglages garantissent la stabilité de vos infrastructures.
Analyse de la rareté et de la latence du bogue
Le code défectueux a persisté durant 134 jours avant son signalement officiel. Cette latence s’explique par l’omniprésence de la bibliothèque DOM chez la majorité des hébergeurs. Peu de sites étaient donc exposés à cette défaillance précise.
Les hébergements modernes échappent généralement à ce risque technique. Les configurations standards actuelles intègrent nativement les extensions PHP requises par le CMS. La conformité logicielle est désormais une norme chez les prestataires majeurs.
Seuls des environnements spécifiques demeurent vulnérables aujourd’hui. Il s’agit principalement de serveurs minimalistes ou d’infrastructures très anciennes. Ces systèmes manquent souvent de mises à jour logicielles essentielles.
Réaliser un audit parc informatique sécurise vos déploiements. Vous vérifiez ainsi la pleine compatibilité de vos configurations serveurs.
Protocole de déploiement : sécuriser l’infrastructure CMS sans risque
Donc, une fois les risques identifiés, il convient d’appliquer une méthode rigoureuse pour mettre à jour votre environnement sans provoquer d’interruption.
Mesures de sauvegarde et vérification de compatibilité
Effectuez impérativement une sauvegarde complète avant toute intervention technique. Ce dispositif constitue votre filet de sécurité indispensable en cas de conflit majeur entre le noyau et vos thèmes personnalisés.
Vérifiez systématiquement l’état de vos extensions après l’application des correctifs. Assurez-vous que les fonctionnalités critiques pour vos utilisateurs finaux restent pleinement opérationnelles afin d’éviter toute rupture de service.
Examinez attentivement les journaux d’erreurs de votre serveur. Une suspicion de compromission ou un dysfonctionnement nécessite une analyse approfondie des accès récents pour garantir l’intégrité de vos données.
Sollicitez un audit informatique 2025 pour un diagnostic complet.
Méthodes de mise à jour via le tableau de bord
La procédure simplifiée s’exécute directement depuis votre interface d’administration habituelle. Un simple clic sur le bouton dédié suffit généralement pour lancer le processus automatique de téléchargement. L’installation des fichiers s’effectue ensuite de manière autonome par le système.
Privilégiez le téléchargement manuel par FTP pour vos installations hautement personnalisées. Cette option offre un contrôle total sur le remplacement des fichiers. Elle s’avère préférable pour les environnements serveur dont les permissions sont restreintes.
Le déploiement des correctifs s’opère de façon progressive sur le réseau. Les serveurs de distribution officiels ne servent pas l’ensemble des sites simultanément pour préserver la stabilité globale.
Consultez cette mise à jour fortement recommandée.
Gouvernance et maintenance : renforcer la résilience post-installation
En fait, la mise à jour n’est que le premier pilier d’une stratégie de gouvernance numérique plus large et durable.
Gestion des privilèges et surveillance des journaux
Vous devez limiter les permissions du rôle Auteur pour sécuriser votre environnement. Réduire les droits d’épinglage empêche toute manipulation de contenu non sollicitée. Cette restriction renforce la cohérence éditoriale.
Instaurez une surveillance active de vos journaux d’activité dès maintenant. Repérer les anomalies permet de bloquer les tentatives d’exploitation rapidement. La visibilité sur les actions utilisateurs est votre meilleure défense.
Sécurisez votre hébergement global en déployant des pare-feu applicatifs performants. Ces outils facilitent la prévention des risques numériques au quotidien. Ils filtrent efficacement les flux de données entrants.
La sécurité est un processus continu, pas une simple destination technique.
Rétroportage des correctifs vers les versions antérieures
Les correctifs de sécurité sont disponibles jusqu’à la version 4.7 de WordPress. L’écosystème assure un support étendu pour protéger les sites n’ayant pas migré. Cela garantit une protection minimale pour les infrastructures plus anciennes. La diffusion reste progressive.
Maintenir le noyau à jour demeure une priorité absolue pour votre structure. Réduire la surface d’attaque constitue le meilleur moyen de garantir la pérennité. Un système obsolète expose inutilement vos actifs numériques.
Une maintenance régulière offre des bénéfices concrets sur le long terme. Un site sain demande moins de ressources en cas de crise majeure. La stabilité technique favorise ainsi la croissance.
Utilisez ce levier numérique de prévention. Anticipez les menaces futures.
Le déploiement de WordPress 7.1.3 garantit l’intégrité de votre infrastructure face aux injections SQL et aux défaillances de téléversement média. Cette maintenance corrective demeure essentielle pour stabiliser votre environnement technique. Avez-vous déjà vérifié la conformité de votre extension PHP DOM pour valider cette mise à jour critique.
FAQ
Quelles sont les vulnérabilités de type SQL et XSS rectifiées par la version 7.1.3 ?
La mise à jour WordPress 7.1.3 traite plusieurs failles de sécurité majeures, notamment une injection SQL de second ordre localisée dans le processus d’exportation WXR. Cette vulnérabilité permettait potentiellement l’exécution de requêtes malveillantes via des données compromises lors de l’exportation de contenus. Parallèlement, une faille de XSS stocké a été identifiée au sein de l’interface d’administration des commentaires, rendant le système vulnérable lors du traitement des commentaires en attente.
En complément, les intégrations de médias via Imgur présentaient des faiblesses exploitables pour des attaques par injection de scripts. Ces vulnérabilités Cross-Site Scripting exposent les utilisateurs à des risques de vol de sessions ou de redirection vers des domaines malveillants. Le déploiement immédiat de ce correctif est impératif pour neutraliser ces vecteurs d’attaque et garantir l’intégrité de vos bases de données.
En quoi consiste le dysfonctionnement des téléversements d’images lié à DOMDocument ?
Le bogue critique affectant la gestion des médias dans la version 7.1.3 résulte d’une dépendance technique mal gérée envers l’extension PHP DOM. Le noyau WordPress utilisait les classes DOMDocument et DOMXPath sans vérifier leur activation préalable sur le serveur. Sur les environnements dépourvus de cette bibliothèque, toute tentative de téléchargement d’images provoquait une erreur fatale, paralysant ainsi le flux de travail des contributeurs.
Bien que ce dysfonctionnement soit qualifié de critique en raison de l’interruption de service qu’il génère, il demeure relativement rare, la majorité des hébergements modernes incluant nativement l’extension ext-dom. La version 7.1.3 apporte une correction structurelle en optimisant la détection de ces composants PHP, rétablissant ainsi la stabilité du téléversement des fichiers médias sur l’ensemble des configurations serveurs.
Quels sont les autres correctifs de sécurité et les préconisations de déploiement ?
Outre les failles SQL et XSS, cette version corrige une divulgation non autorisée de commentaires sur des publications privées ainsi qu’une vulnérabilité permettant aux utilisateurs avec le rôle d’Auteur de manipuler les articles épinglés. Un problème de déni de service (DoS) lié à la méthode WP_Http::make_absolute_url() a également été résolu, renforçant la résilience de l’infrastructure face aux tentatives de saturation.
Il est vivement recommandé de procéder à une mise à jour immédiate via votre tableau de bord ou par transfert FTP. WordPress assure le rétroportage de ces correctifs de sécurité jusqu’à la version 4.7 pour protéger les parcs informatiques n’ayant pas encore migré vers les branches les plus récentes. Une sauvegarde complète de vos fichiers et de votre base de données doit systématiquement précéder cette opération de maintenance pour prévenir tout conflit logiciel.